Cyberattacco ai sistemi frigoriferi dei supermercati, colpita anche l’Italia
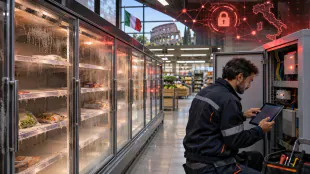
Anche l’Italia è stata colpita dagli attacchi hacker ai sistemi di refrigerazione dei supermercati. Almeno quattro punti vendita a marchio Coop del gruppo Radenza, tre a Catania e uno a Palermo, hanno subito la manomissione delle temperature dei banchi alimentari.
Anche l’Italia è stata colpita dagli attacchi hacker ai sistemi di refrigerazione dei supermercati. Almeno quattro punti vendita a marchio Coop del gruppo Radenza, tre a Catania e uno a Palermo, hanno subito la manomissione delle temperature dei banchi alimentari.
A riferirlo è il direttore generale Giuseppe Spadaro: la modifica dei parametri ha provocato il surriscaldamento degli impianti e il deterioramento degli alimenti. La polizia postale sta ricostruendo la provenienza e l’entità delle intrusioni e verificando eventuali collegamenti con gli episodi segnalati negli altri Paesi europei.
«L'attacco è avvenuto alle 4 del mattino», ha detto Spadaro. «Stiamo calcolando i danni.
In alcuni casi abbiamo risolto. Abbiamo già contattato l'Agenzia per la cybersicurezza nazionale e attivato i protocolli per fare indagini in profondità».
Episodi che hanno spinto Palazzo Chigi a convocare una riunione domani mattina coordinata dal sottosegretario alla presidenza del consiglio Alfredo Mantovano e alla quale parteciperanno il Direttore dell'Agenzia per la Cybersicurezza Nazionale e i Direttori delle Agenzie di intelligence. Nella notte, oltre all’Italia, problemi ai sistemi di refrigerazione hanno interessato supermercati in Belgio, Lussemburgo, Svezia, Irlanda, Estonia, Finlandia e Paesi Bassi.
Le temperature di frigoriferi e congelatori sono salite, costringendo diverse catene a ritirare e gettare prodotti freschi e surgelati. Alcuni punti vendita sono rimasti chiusi per gestire l’emergenza.
Il bilancio economico complessivo è ancora da accertare. Il bersaglio, in entrambi i casi, è un’infrastruttura poco visibile ma essenziale.
La catena del freddo che permette di conservare e distribuire i prodotti alimentari. Un’operazione chirurgica, che per molti esperti informatici può avere una sola matrice: uno stato nemico.
Sospetto numero uno la Russia, ma c’è anche chi indirizza il dito contro l’Iran, che possiede uno degli gli apparati informatici più sofisticati al mondo. Il possibile scenario è quello di un test della vulnerabilità della filiera alimentare.
L’obiettivo degli attaccanti potrebbe essere verificare quanto sia facile interrompere la conservazione dei prodotti, provocare sprechi e svuotare gli scaffali senza colpire magazzini o trasporti. È una lettura degli effetti potenziali, non un piano accertato degli aggressori.
I controlli da remoto, utili alla manutenzione, possono diventare una porta d’ingresso quando gli impianti sono esposti su internet e insufficientemente protetti. Il precedente francese ha mostrato come la manomissione di un comando possa produrre danni fisici e perdite di merci.
Per provocare danni, tra l’altro, potrebbero non servire strumenti sofisticati. Secondo Rafe Pilling, Director of Threat Intelligence di Sophos, l’ipotesi più probabile è che «gli aggressori accedano a interfacce di gestione esposte su Internet e usino gli stessi comandi dei manutentori per attivare lo sbrinamento».
Agire di notte ridurrebbe le possibilità di essere scoperti in tempo. L’esperto non esclude che possano essere «compromesse anche le società che controllano gli impianti per conto dei supermercati», ma precisa che «al momento non ci sono evidenze a sostegno di questa ipotesi».
Per il commissario europeo all’Agricoltura, Christophe Hansen, si tratta di «un tentativo deliberato di perturbare» l’approvvigionamento alimentare europeo e minare la fiducia dei consumatori. La sicurezza degli approvvigionamenti, ha precisato, «non è al momento a rischio», ma «lo spreco alimentare e l’impatto sulle imprese sono reali».
Se confermata la matrice straniera, questo tipo di attacco potrebbe iscriversi in un’azione che gli esperti chiamano di «guerra ibrida». Strategia che combina diversi strumenti, dagli attacchi informatici alla disinformazione, per indebolire un avversario.
O minare la fiducia dei cittadini nelle istituzioni. Nella sicurezza di uno Stato.
L’Unione europea accusa da tempo la Russia di condurre campagne di questo tipo, intensificate dopo l’invasione dell’Ucraina. Accusa insufficiente al momento per attribuire a Mosca gli attacchi ai frigoriferi, né per dimostrare che siano una prova generale per interrompere la filiera alimentare.
S.Scott--PI